 多账号与马甲:规则边界在哪里
密码与二次验证:账号安全的第一道门
为什么社区账号值得认真保护
很多人觉得社区账号无足轻重,丢了再注册一个便是。这种想法忽略了账号承载的东西:多年的发帖记录和收藏、与朋友往来的私信、在板块里积累的信用和权限。更重要的是,一个被盗的账号会被用来发广告、发私信诈骗,骗的是信任你的人,损坏的是你的名字。在真实的安全事件里,攻击者很少去攻破系统本身,他们攻破的是习惯最松懈的那批账号。把门修牢,靠的不是复杂技术,而是几个朴素原则的坚持。
密码的三个原则
第一,足够长。密码的强度主要来自长度,其次才是复杂程度,一串由几个不相关的词拼成的长短语,既难破解又相对好记。第二,每个重要网站不同。这一条最反直觉也最关键:一处泄露,攻击者会拿着你的邮箱和密码去其他网站逐个尝试,这叫撞库,只要密码全网通用,一个站点的泄露就等于所有账号沦陷。第三,不含个人信息:生日、姓名拼音、手机号片段是最先被尝试的组合。执行层面的好帮手是密码管理器,它替你生成并记住各不相同的长密码,你只需要守住一个足够强的主密码。
二次验证多一层什么
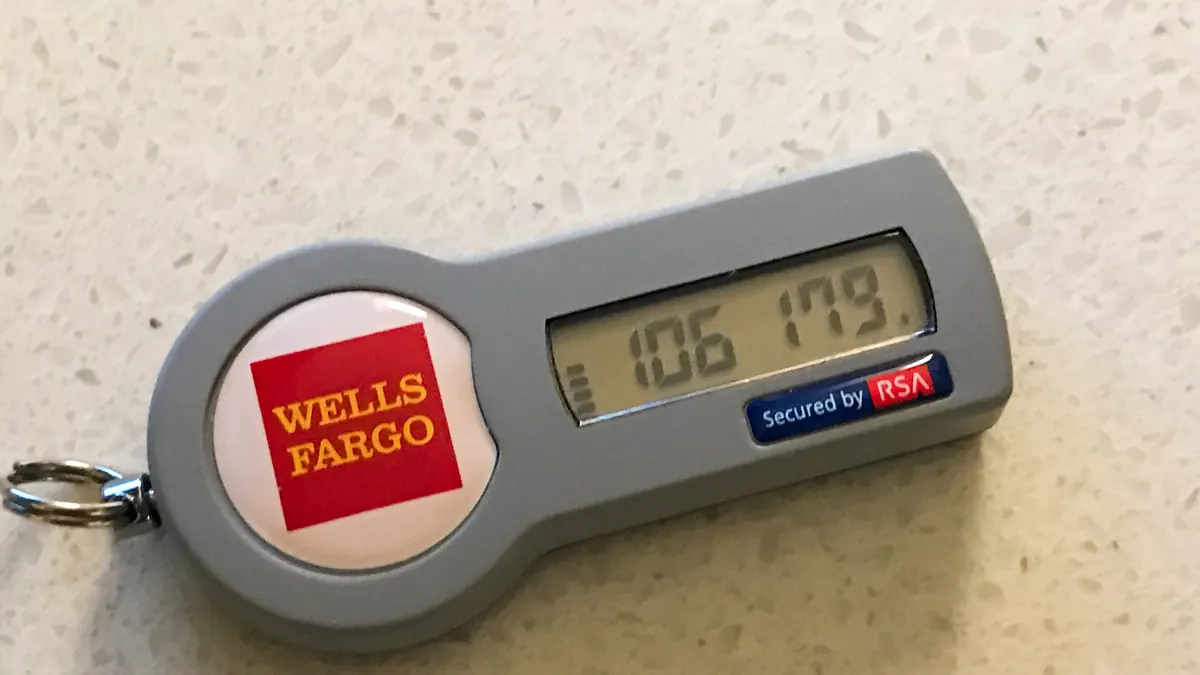
二次验证是在密码之外再加一道关卡:登录时除了密码,还需要手机或验证器上的一次性代码。它的意义在于,即使密码因为某个网站泄露而落入他人之手,对方仍然过不了这一关。社区平台如果提供二次验证,建议为常用账号开启。开启时注意保存好备用恢复码,把它放在与手机分离的安全位置——恢复码丢了而手机又换号,是真实世界里最常见的把自己锁在门外的原因。另外要警惕一种新骗局:任何以客服、版主名义向你索要验证码的人,都可以直接判定为诈骗,正规流程永远不需要你把代码告诉任何人。
常见误区逐个拆解
误区一:把密码写在备忘录或聊天记录里。一旦设备丢失或账号被盗,等于把钥匙挂在门上。误区二:用同一密码加后缀区分网站,比如在基础密码后加网站名缩写,这种规律一旦被看破就等于没有区分。误区三:长年不换密碼就万事大吉。其实没有证据表明定期更换能提升安全,真正需要立刻改密码的时机是:某网站宣布数据泄露、你在不可信设备上登录过、或者发现账号有异常活动。误区四:公共电脑和公共网络上随手登录并勾选记住密码。用完即走的环境里,不要勾选任何记住选项,离开前主动退出登录。
定期做一次账号体检
建议每隔一段时间给常用账号做一次十分钟体检:检查登录设备和活动记录里有没有陌生条目,确认绑定的手机和邮箱仍是自己在用的,看看哪些第三方授权早已不再需要、顺手解除。这几件事技术含量为零,却能拦住绝大多数真实发生的账号风险。安全说到底是一种习惯而不是一次设置,今天花的这十分钟,可能省下的是账号被盗后漫长的申诉和无法挽回的声誉损失。在社区里混得越久,账号越值钱,这道门就越值得你认真对待。
顺带说说登录环境的选择。家里和自己的常用设备风险最低,需要提高警惕的是三类场景:网吧、打印店等公共终端,可能有记录输入的隐患,用完务必退出并清除记录;来历不明的公共无线网络,登录重要账号前尽量改用自己的移动网络;朋友的设备临时借用登录时,不要保存密码,事后也建议在账号的安全记录里检查一下。这类 precautions 听起来繁琐,实际养成习惯之后不过是多几个下意识的动作。
最后一个容易被低估的风险是「账号回收与闲置」。长期不登录的账号如果绑定信息已经失效——手机号停用、邮箱弃用——一旦被平台按规则回收或被他人通过找回流程接管,发帖历史和身份就一起易主。对重要账号保持最低限度的活跃,并确保绑定信息始终可用,是最廉价的保险。账号安全这件事,赢的人靠的从来不是运气,而是从不出事时就认真对待。
如果只允许记住一句话,那就是:让每个账号的密码都不一样,并给最重要的几个账号打开二次验证。只做到这一句,你已经超过了绝大多数用户的安全水位。
来源:本站编辑整理 · 整理日期:2026-11-12
本分类编辑推荐
相关阅读
多账号与马甲:规则边界在哪里 有分歧时怎么讨论:对事不对人的具体做法
 配图与排版:让长帖读得下去
 板块怎么选:发帖之前先对号入座
 置顶帖与版规:每个板块的第一课
 第一帖的结构:背景、问题与已尝试的方法